Domain hausalarm24.de kaufen?
Wir ziehen mit dem Projekt
hausalarm24.de um.
Sind Sie am Kauf der Domain
hausalarm24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hausalarm24.de kaufen?
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **

Ähnliche Suchbegriffe für Springer-Cybersecurity-Incident-Response
Top-Angebote
Produkte zum Begriff Springer-Cybersecurity-Incident-Response:
-
Abus, Einbruchschutz + Alarmanlage, Comfion Funk-SicherheitssystemABUS Comfion ist das Funk-Sicherheitssystem für das smarte Zuhause. Einfach drahtlos installiert und intelligent vernetzt mit der Hausautomation. Für besten Einbruchschutz und Wohnkomfort. Zuverlässiger Rundumschutz Das Comfion Sicherheitssystem schützt bei Einbruch, Notfall und Wasserschaden. Zur Auswahl stehen 160 Funk-Komponenten wie Bedienteil, Öffnungsmelder, Bewegungsmelder und PIR-Kamera. Das System ist leicht und ohne Kabel zu installieren und kann jederzeit flexibel erweitert werden. Der verschlüsselte AES128-Funk deckt mit bis zu 1.000 m Reichweite (Freifeld) Haus, Garage und Garten zuverlässig ab. Ein Sofortalarm erfolgt je nach Programmierung per Sirene, Comfion-App, Anruf oder Aufschaltung an eine Notrufleitstelle. Sicherheit im Smart Home Mit eigenen und externen Sensoren und Aktoren steuert Comfion die Hausautomation: zur Einrichtung vollautomatischer Szenarien wie Lichtsteuerung oder für „Coming-/Leaving-Home“-Abläufe. Intuitive Bedienung: bequem und sicher Bedient wird das System einfach per Smartphone-App, Fernbedienung oder Bedienteil. Besonders komfortabel und zur Vermeidung von Falschalarmen: Entschärfen an der Haustür per e-Schliesszylinder WLX Pro oder FaceXess-Gesichtserkennung. Mini-Alarmzentrale mit Videospeicher Die kompakte Box passt unauffällig ins Wohnzimmer oder einen Technikraum. Einmal am Netzstrom und heimischen Router angeschlossen, ist zur Bedienung kein Zugang zur Zentrale nötig. Der integrierte Netzwerk-Videospeicher (NVR) verwaltet vier LAN-Kameras, zeigt sie auf der App an und zeichnet die Bilder auf. Installation von Fachleuten Nach der Installation verwaltet der Fachbetrieb die Anlage in der ABUS Cloud. Updates werden via Fernzugriff einfach auf die Zentrale und Komponenten gespielt.405,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CybersecurityCybersecurity , Zum Werk Das Recht der Cybersicherheit weist unterschiedlichste Perspektiven und Zielsetzungen auf. Längst geht es in den gesetzlichen Vorgaben und geplanten Regularien nicht mehr nur darum, die Funktionsfähigkeit von IT-Systemen im betrieblichen Alltag aufrecht zu erhalten, sondern ebenso, personenbezogene Daten vor unbefugtem Zugriff zu schützen und Dateimanipulationen zu verhindern. Außerdem sind im globalen Kontext Fragen der Cybersicherheit eng verknüpft mit der digitalen Souveränität, so zum Beispiel für den Schutz von Lieferketten oder der Bekämpfung von Desinformation. Ausländische Rechtsordnungen mit extraterritorialer Wirkung von Cybersecurity-Gesetzen erschweren überdies die IT-Compliance im internationalen Kontext. Eine weitere Herausforderung besteht in der Vielzahl von gesetzlichen Vorgaben auf den unterschiedlichsten Regulierungsebenen. Außerdem ist das Cybersecurity-Recht nach wie vor von einem außergewöhnlich hohen Maß an Interdisziplinarität geprägt. Inhalt Grundlagen und Strukturen Verfassungsrechtliche Rahmenbedingungen Technische Grundlagen und Schlüsselbegriffe Stand der Technik Normen und Standards, Zertifizierung Branchenübergreifende rechtliche Vorgaben Datenschutz und Datensicherheit Corporate Governance und Compliance Vertragsrecht Haftungsrecht Gewerblicher Rechtsschutz Urheberrecht Arbeitsrecht und Cybersicherheit Prozessuale Fragestellungen Cybersicherheit in der Verwaltung Gesundheit und Sozialwesen Gefahrenabwehr und Strafverfolgung Nachrichtendienstrecht IT-Sicherheitsforschung Neue Technologien und Verbraucherschutz Desinformation Internationale Regulierung der Cybersicherheit inkl. Länderberichte Völkerrecht und Cyberwarfare Praktische Anwendungsszenarien Vorteile auf einen Blick disziplinenübergreifende Erläuterungen aller aktuell wichtigen Fragestellungen in einem Band: verständlich, problemorientiert und systematisch aufbereitet unerlässliches Hilfsmittel in der täglichen Beratungsarbeit Zur Neuauflage Das Rechtshandbuch Cybersecurity wurde für die 2. Auflage komplett aktualisiert und inhaltlich deutlich erweitert. Dabei werden nun auch Themen behandelt, die nicht unmittelbar der Cybersicherheit unterfallen, jedoch in engem sachlichem Zusammenhang zu dieser Regelungsmaterie stehen. Zielgruppe Für IT-Sicherheitsberater und -verantwortliche, CISOs, Zertifizierer, Behörden, Gerichte, Forschungseinrichtungen, Syndikusanwälte und Rechtsanwälte sowie Compliance-Verantwortliche. , Tagfahrleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20230619, Produktform: Leinen, Redaktion: Kipker, Dennis-Kenji, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 1147, Abbildungen: mit Abbildungen, Keyword: technische Grundlagen; Cyberwarfare; IT-Sicherheit; Cybersicherheit; BSIG; ENISA; KRITIS; IT-Sicherheitsrecht; Compliance; Kritische Infrastrukturen; Datenschutz; Cyberwar, Fachschema: E-Business~Electronic Commerce - E-Commerce~E-Venture~Internet / Electronic Commerce~Net Economy~Handelsrecht, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Recht des E-Commerce, Internetrecht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: LIX, Seitenanzahl: 1147, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 251, Breite: 172, Höhe: 52, Gewicht: 1588, Produktform: Leinen, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2648249, Vorgänger EAN: 9783406730115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2766567179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
-
Was sind die wichtigsten Schritte, die ein Unternehmen bei der Incident Response beachten sollte?
1. Erstellung eines Incident Response Plans, der klare Verantwortlichkeiten und Abläufe festlegt. 2. Schnelle Erkennung und Kategorisierung des Vorfalls, um angemessen reagieren zu können. 3. Dokumentation des Vorfalls, um Maßnahmen zu analysieren und zukünftige Vorfälle zu verhindern. **

Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response-Plans für Unternehmen?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im Unternehmen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswegen im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Incident Response-Plans. **
Top-Angebote
Produkte zum Begriff Springer-Cybersecurity-Incident-Response:
-
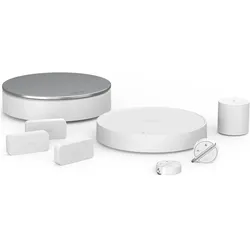
somfy, Einbruchschutz + Alarmanlage, HausalarmFühlen Sie sich sicher und geschützt mit diesem idealen Plug-and-Play-Alarmsystem. Mit einem Somfy-Hausalarm erhalten Sie einen vollständigen Alarm, mit dem Sie alle Ecken Ihres Hauses auf intelligente, einfache und unauffällige Weise schützen können. Sie werden gewarnt, bevor ein Einbrecher im Inneren ist. Packungsinhalt: 1x Link Essential. 3x Intellitag. 1x Bewegungssensor. 2x Schlüsselanhänger. 1x Innensirene. 1x Bedienungsanleitung.425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abus, Einbruchschutz + Alarmanlage, Comfion Funk-SicherheitssystemABUS Comfion ist das Funk-Sicherheitssystem für das smarte Zuhause. Einfach drahtlos installiert und intelligent vernetzt mit der Hausautomation. Für besten Einbruchschutz und Wohnkomfort. Zuverlässiger Rundumschutz Das Comfion Sicherheitssystem schützt bei Einbruch, Notfall und Wasserschaden. Zur Auswahl stehen 160 Funk-Komponenten wie Bedienteil, Öffnungsmelder, Bewegungsmelder und PIR-Kamera. Das System ist leicht und ohne Kabel zu installieren und kann jederzeit flexibel erweitert werden. Der verschlüsselte AES128-Funk deckt mit bis zu 1.000 m Reichweite (Freifeld) Haus, Garage und Garten zuverlässig ab. Ein Sofortalarm erfolgt je nach Programmierung per Sirene, Comfion-App, Anruf oder Aufschaltung an eine Notrufleitstelle. Sicherheit im Smart Home Mit eigenen und externen Sensoren und Aktoren steuert Comfion die Hausautomation: zur Einrichtung vollautomatischer Szenarien wie Lichtsteuerung oder für „Coming-/Leaving-Home“-Abläufe. Intuitive Bedienung: bequem und sicher Bedient wird das System einfach per Smartphone-App, Fernbedienung oder Bedienteil. Besonders komfortabel und zur Vermeidung von Falschalarmen: Entschärfen an der Haustür per e-Schliesszylinder WLX Pro oder FaceXess-Gesichtserkennung. Mini-Alarmzentrale mit Videospeicher Die kompakte Box passt unauffällig ins Wohnzimmer oder einen Technikraum. Einmal am Netzstrom und heimischen Router angeschlossen, ist zur Bedienung kein Zugang zur Zentrale nötig. Der integrierte Netzwerk-Videospeicher (NVR) verwaltet vier LAN-Kameras, zeigt sie auf der App an und zeichnet die Bilder auf. Installation von Fachleuten Nach der Installation verwaltet der Fachbetrieb die Anlage in der ABUS Cloud. Updates werden via Fernzugriff einfach auf die Zentrale und Komponenten gespielt.405,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CybersecurityCybersecurity , Zum Werk Das Recht der Cybersicherheit weist unterschiedlichste Perspektiven und Zielsetzungen auf. Längst geht es in den gesetzlichen Vorgaben und geplanten Regularien nicht mehr nur darum, die Funktionsfähigkeit von IT-Systemen im betrieblichen Alltag aufrecht zu erhalten, sondern ebenso, personenbezogene Daten vor unbefugtem Zugriff zu schützen und Dateimanipulationen zu verhindern. Außerdem sind im globalen Kontext Fragen der Cybersicherheit eng verknüpft mit der digitalen Souveränität, so zum Beispiel für den Schutz von Lieferketten oder der Bekämpfung von Desinformation. Ausländische Rechtsordnungen mit extraterritorialer Wirkung von Cybersecurity-Gesetzen erschweren überdies die IT-Compliance im internationalen Kontext. Eine weitere Herausforderung besteht in der Vielzahl von gesetzlichen Vorgaben auf den unterschiedlichsten Regulierungsebenen. Außerdem ist das Cybersecurity-Recht nach wie vor von einem außergewöhnlich hohen Maß an Interdisziplinarität geprägt. Inhalt Grundlagen und Strukturen Verfassungsrechtliche Rahmenbedingungen Technische Grundlagen und Schlüsselbegriffe Stand der Technik Normen und Standards, Zertifizierung Branchenübergreifende rechtliche Vorgaben Datenschutz und Datensicherheit Corporate Governance und Compliance Vertragsrecht Haftungsrecht Gewerblicher Rechtsschutz Urheberrecht Arbeitsrecht und Cybersicherheit Prozessuale Fragestellungen Cybersicherheit in der Verwaltung Gesundheit und Sozialwesen Gefahrenabwehr und Strafverfolgung Nachrichtendienstrecht IT-Sicherheitsforschung Neue Technologien und Verbraucherschutz Desinformation Internationale Regulierung der Cybersicherheit inkl. Länderberichte Völkerrecht und Cyberwarfare Praktische Anwendungsszenarien Vorteile auf einen Blick disziplinenübergreifende Erläuterungen aller aktuell wichtigen Fragestellungen in einem Band: verständlich, problemorientiert und systematisch aufbereitet unerlässliches Hilfsmittel in der täglichen Beratungsarbeit Zur Neuauflage Das Rechtshandbuch Cybersecurity wurde für die 2. Auflage komplett aktualisiert und inhaltlich deutlich erweitert. Dabei werden nun auch Themen behandelt, die nicht unmittelbar der Cybersicherheit unterfallen, jedoch in engem sachlichem Zusammenhang zu dieser Regelungsmaterie stehen. Zielgruppe Für IT-Sicherheitsberater und -verantwortliche, CISOs, Zertifizierer, Behörden, Gerichte, Forschungseinrichtungen, Syndikusanwälte und Rechtsanwälte sowie Compliance-Verantwortliche. , Tagfahrleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20230619, Produktform: Leinen, Redaktion: Kipker, Dennis-Kenji, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 1147, Abbildungen: mit Abbildungen, Keyword: technische Grundlagen; Cyberwarfare; IT-Sicherheit; Cybersicherheit; BSIG; ENISA; KRITIS; IT-Sicherheitsrecht; Compliance; Kritische Infrastrukturen; Datenschutz; Cyberwar, Fachschema: E-Business~Electronic Commerce - E-Commerce~E-Venture~Internet / Electronic Commerce~Net Economy~Handelsrecht, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Recht des E-Commerce, Internetrecht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: LIX, Seitenanzahl: 1147, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: C.H. Beck, Verlag: C.H. Beck, Verlag: Verlag C.H. Beck oHG, Länge: 251, Breite: 172, Höhe: 52, Gewicht: 1588, Produktform: Leinen, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2648249, Vorgänger EAN: 9783406730115, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2766567179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Schlüsselschritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Was sind die grundlegenden Schritte für eine effektive Incident Response in Unternehmen?
1. Erkennung des Vorfalls durch Überwachungssysteme und Alarme. 2. Reaktion auf den Vorfall durch Isolierung des betroffenen Systems und Sammlung von Beweisen. 3. Wiederherstellung des Systems durch Beseitigung der Schwachstelle und Implementierung von Sicherheitsmaßnahmen zur Verhinderung zukünftiger Vorfälle. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege. 3. Regelmäßige Überprüfung, Aktualisierung und Training des Plans. **
Ähnliche Suchbegriffe für Springer-Cybersecurity-Incident-Response
-
Was sind die wichtigsten Schritte bei der Erstellung eines effektiven Incident Response-Plans?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im System. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswege im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Plans, um sicherzustellen, dass er im Ernstfall effektiv ist. **
-
Was sind die wichtigsten Schritte, die ein Unternehmen bei der Incident Response beachten sollte?
1. Erstellung eines Incident Response Plans, der klare Verantwortlichkeiten und Abläufe festlegt. 2. Schnelle Erkennung und Kategorisierung des Vorfalls, um angemessen reagieren zu können. 3. Dokumentation des Vorfalls, um Maßnahmen zu analysieren und zukünftige Vorfälle zu verhindern. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Was sind die wichtigsten Schritte bei der Entwicklung eines effektiven Incident Response-Plans für Unternehmen?
1. Identifizierung von potenziellen Bedrohungen und Schwachstellen im Unternehmen. 2. Festlegung von klaren Verantwortlichkeiten und Kommunikationswegen im Falle eines Vorfalls. 3. Regelmäßige Überprüfung, Aktualisierung und Testung des Incident Response-Plans. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.